Chat Control, c’est quoi au juste ?
Commençons par le nom, parce qu’il embrouille plus qu’il n’éclaire. Chat Control n’est ni un logiciel, ni une loi unique. C’est le surnom donné par ses détracteurs au règlement européen sur les abus sexuels sur mineurs. Et sous ce surnom, il y a en réalité deux textes distincts.
Le premier est en vigueur. Il se borne à autoriser une chose : la détection volontaire de contenus illicites par les plateformes. C’est une dérogation à la confidentialité des échanges, et elle court jusqu’au 3 avril 2028. Elle exclut explicitement les messageries chiffrées de bout en bout.
Le second, c’est celui qui a fait le nom. Il voulait aller plus loin : imposer la détection, y compris, dans les premières versions, sur les messageries chiffrées. C’est lui qu’on appelle Chat Control, parce qu’il revenait à surveiller les conversations. De là viennent toutes les inquiétudes : un téléphone qui analyse vos messages avant qu’ils ne partent, un chiffrement qu’on contourne.
Où en est ce second texte ? Nulle part de certain. Six trilogues se sont tenus entre décembre 2025 et septembre 2026, sans accord. Les deux mesures les plus contestées, l’analyse des messages sur l’appareil et le contournement du chiffrement, ont été retirées de la table. Le prochain trilogue est annoncé pour novembre 2026.
Résumons pour ne plus confondre. Le texte qui imposerait le scan des conversations n’existe pas encore. Le texte qui permet la détection volontaire, lui, existe. C’est sur cette base que les plateformes opèrent aujourd’hui, légalement.
Pendant qu’on en débat, un circuit tourne déjà
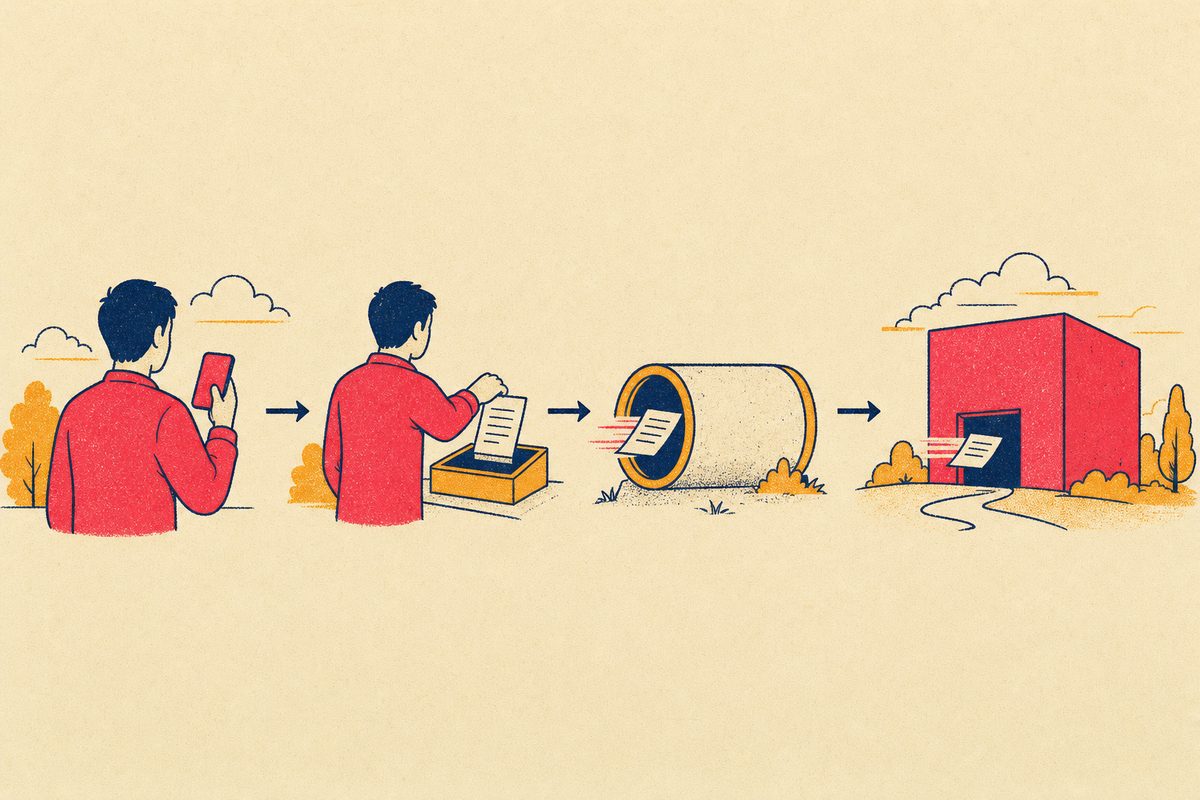
Voici la question qu’on pose rarement, et que je trouve plus intéressante que le débat sur le scan. Quand une plateforme détecte un contenu pédocriminel, que fait-elle de l’information ?
Elle ne la transmet pas à la police de son pays. Elle l’envoie au NCMEC, le National Center for Missing and Exploited Children, une organisation privée à but non lucratif, basée en Virginie.
Cette obligation ne vient pas d’une convention internationale. Elle vient du droit américain, à l’article 18 U.S.C. § 2258A, qui l’impose à tout fournisseur de services internet présent aux États-Unis. Comme les grandes plateformes y sont presque toutes, l’effet est planétaire : une image détectée à Caen finit en Virginie.
Les volumes donnent la mesure du flux. Le NCMEC a reçu 21,3 millions de signalements en une année, dont 2,65 millions de fichiers venus de l’Union européenne en 2024, selon la Commission européenne.
Précision qui manque trop souvent : un signalement n’est pas une infraction confirmée. Le taux d’erreur des détecteurs automatiques varie énormément. Les documents publiés par les plateformes elles-mêmes montrent 0,12 % de faux positifs chez Meta, contre 13 % chez Yubo, une application prisée des adolescents. Deux ordres de grandeur d’écart, pour la même technologie.
Pourquoi une image française part en Virginie ?
La réponse tient en une phrase : parce que la loi américaine l’exige, et que les plateformes qui veulent opérer aux États-Unis n’ont pas le choix. Ce n’est pas une rumeur ni une révélation de lanceur d’alerte : la Commission européenne elle-même décrit ce circuit dans sa communication COM(2025) 740 sur la lutte contre les abus sexuels sur mineurs.
Disons-le clairement, parce que c’est important : cette architecture ne viole pas le RGPD. Le transfert s’appuie sur des clauses contractuelles types et un cadre reconnu. Un signalement part vers les États-Unis légalement. Ce n’est pas un dysfonctionnement, c’est une architecture.
Une architecture qu’il faut connaître jusqu’au bout, parce qu’elle détermine ce qu’on peut faire de ces données une fois sur place. Deux textes comptent : le CLOUD Act de 2018, qui permet aux autorités américaines d’accéder à des données stockées où que ce soit, et l’article 702 du FISA, qui autorise la surveillance de communications d’étrangers hors des États-Unis.
Pourquoi l’Europe a rendu ce circuit légal ?
Ce circuit n’a pas été construit par l’Europe. Il découle d’une obligation américaine que les plateformes subissent, d’autant plus qu’elles sont elles-mêmes américaines.
Mais il y a une difficulté qu’on oublie : en Europe, scanner les communications est en principe interdit. La directive ePrivacy de 2002 protège la confidentialité des échanges électroniques et prohibe leur surveillance, sauf consentement ou base juridique spécifique. Une plateforme qui détecte un contenu dans une messagerie privée agit donc, par défaut, hors du cadre.
D’où la dérogation temporaire adoptée en 2021, le règlement 2021/1232. Elle autorise explicitement la détection volontaire des contenus d’abus sexuels sur mineurs. Sa base juridique est l’article 114 du traité sur le fonctionnement de l’Union européenne, c’est-à-dire le bon fonctionnement du marché intérieur, et non la protection de l’enfance. Ce détail dit beaucoup de la logique à l’œuvre.
Ce que cette dérogation a évité se mesure. En 2020, lors d’une période de vide juridique comparable, les signalements émis par des services établis dans l’Union ont chuté de 58 % en dix-huit semaines, selon l’Internet Watch Foundation. Une baisse de signalements ne signifie pas une baisse des abus : elle signifie qu’on en détecte moins, et donc que moins de victimes sont identifiées.
La dérogation a expiré le 3 avril 2026, puis a été rétablie en juillet 2026 jusqu’au 3 avril 2028. Pendant l’interruption, les plateformes se sont retrouvées sans base légale claire pour continuer à détecter.
Autrement dit : l’Europe n’a pas choisi de faire transiter ses signalements par les États-Unis. Elle a choisi de rendre légal ce que les plateformes faisaient déjà, faute de pouvoir leur imposer un circuit européen qui n’existe pas encore. Le pivot américain relève de l’héritage, pas de la décision.
Palantir traite tout, et c’est nouveau
Jusqu’ici, rien de neuf. Ce circuit existe depuis des années, et le partenariat entre Palantir et le NCMEC remonte à 2010, comme l’indique la page que Palantir consacre elle-même à cette collaboration.
La nouveauté est arrivée par la presse suédoise. Le 13 octobre 2026, le journal Dagens ETC, sous la plume d’Arvid Grange, a documenté que le NCMEC traite désormais l’ensemble de ses signalements avec Foundry, la plateforme logicielle de Palantir. Un vice-président du NCMEC l’a confirmé par écrit au journal.
La différence est de taille. Il ne s’agit plus d’un outil expérimental sur un périmètre limité, mais du système central d’une organisation qui reçoit des dizaines de millions de signalements par an.
Le NCMEC répond que le logiciel fonctionne en local, sur ses propres serveurs. C’est plausible. Mais aucun contrat n’a été publié, et aucun audit indépendant n’a été rendu public. Autrement dit : la déclaration existe, la preuve manque.
Ce qui n’est pas établi, et sur quoi je ne ferai aucune affirmation : rien ne démontre à ce jour que Palantir ait un accès effectif au contenu de ces signalements. Les documents disponibles décrivent un usage de la plateforme, pas un accès aux données. La nuance est essentielle, et l’ignorer serait malhonnête.
Qui est Palantir ?
Palantir n’est pas n’importe quelle société de logiciels. Fondée en 2003 et 2004 par Peter Thiel, elle a été financée à ses débuts par In-Q-Tel, le fonds d’investissement de la CIA, et par le Founders Fund. Ses premiers clients ont été les agences de renseignement américaines.
Sa présence en Europe n’est plus marginale, et c’est peut-être le point le plus dérangeant du dossier. Selon une enquête d’El País publiée le 16 octobre 2026, onze pays européens ainsi qu’Israël ont recours à ses services. Europol et l’Agence européenne de la sécurité aérienne figurent parmi ses clients. En France, la DGSI utilise ses outils.
Au Royaume-Uni, selon le Guardian, le ministère de la Défense a signé un contrat de 240 millions de livres, et la police londonienne y a également recours. En Espagne, un contrat a été attribué en 2023 sans appel d’offres. Au total, selon Follow the Money, les contrats européens atteignent au moins 1,4 milliard d’euros.
Ce n’est donc pas une entreprise qui entre par effraction dans les systèmes publics européens. Elle y est entrée par la porte, avec des contrats signés par des gouvernements.
Le Patriot Act est-il le bon cadre pour comprendre ?
C’est la référence qui vient immédiatement à l’esprit, et elle est trompeuse. Le fameux article 215 du Patriot Act, qui autorisait la collecte massive de métadonnées téléphoniques, a expiré le 15 mars 2020. Il n’est plus le mécanisme pertinent.
Les textes qui encadrent réellement ces transferts sont autres, et moins connus : l’article 18 U.S.C. § 2258A qui crée l’obligation de signalement, le CLOUD Act de 2018 qui organise l’accès transfrontalier aux données, et l’article 702 du FISA.
Ce dernier mérite une attention particulière, parce que son régime est instable. Réautorisé le 20 avril 2024 par le RISAA, il a de nouveau expiré le 20 avril 2026. Il continue pourtant de fonctionner, sur la base d’une certification annuelle délivrée par le tribunal spécialisé du renseignement étranger.
À cela s’ajoute une décision qui fragilise les hypothèses mêmes du cadre. Le 2 juillet 2026, dans l’affaire Trump v. Slaughter, la Cour suprême des États-Unis a validé la révocation de dirigeants d’agences censées être indépendantes. Or les mécanismes de recours prévus par les accords de transfert supposent que ces autorités de contrôle sont réellement indépendantes. Ce fondement est aujourd’hui moins solide qu’il ne l’était.
Faut-il en conclure que le transfert est devenu illégal ? Non. Le Tribunal de l’Union européenne a confirmé la validité du cadre en l’état. Mais la solidité de ce cadre dépend d’institutions dont l’indépendance vient d’être juridiquement affaiblie.
L’Europe a son propre réseau, et elle n’est pas sans ressource
Contrairement à une idée répandue, l’Europe ne dépend pas entièrement du NCMEC. Elle dispose de son propre réseau : INHOPE, fondé en 1999, qui fédère 58 lignes de signalement dans le monde, dont Point de Contact en France.
Ce réseau n’est pas symbolique. En Belgique, Child Focus a traité 50 299 signalements. Le NCMEC lui-même redirige une partie des signalements vers Europol, qui les redistribue aux polices nationales.
Le problème n’est donc pas que l’Europe serait absente. Le problème est qu’elle reçoit ce que le NCMEC veut bien lui transmettre, après un premier traitement américain. Le point de passage obligé est américain, même quand la victime et l’auteur sont européens.
L’Union a tenté de corriger cela. Le règlement créant un Centre européen de protection des enfants prévoyait de rapatrier ces traitements. Mais le 29 septembre 2026, en trilogue, les tâches confiées à ce centre ont été revues à la baisse, ce qui repousse d’autant la capacité européenne à traiter elle-même ces signalements.
Ce que Chat Control changerait, et ce qu’il ne changerait pas
Revenons au point de départ. Le débat sur Chat Control porte sur une seule chose : va-t-on scanner nos messages ? Question légitime, et je ne la minimise pas.
Mais remarquez ce que ce débat ne remet pas en cause : le circuit de traitement. Même si le second texte n’est jamais adopté, les signalements continueront d’aller au NCMEC, et le NCMEC continuera de les traiter avec Foundry. La question du scan est posée publiquement. La question du traitement, elle, est déjà tranchée, en coulisses, par un contrat que personne n’a vu.
C’est exactement le genre de chose que j’explique dans ce que le RGPD impose vraiment en 2026 : la donnée ne pose pas de problème au moment où on la collecte, mais au moment où on découvre où elle va.
La souveraineté est une infrastructure
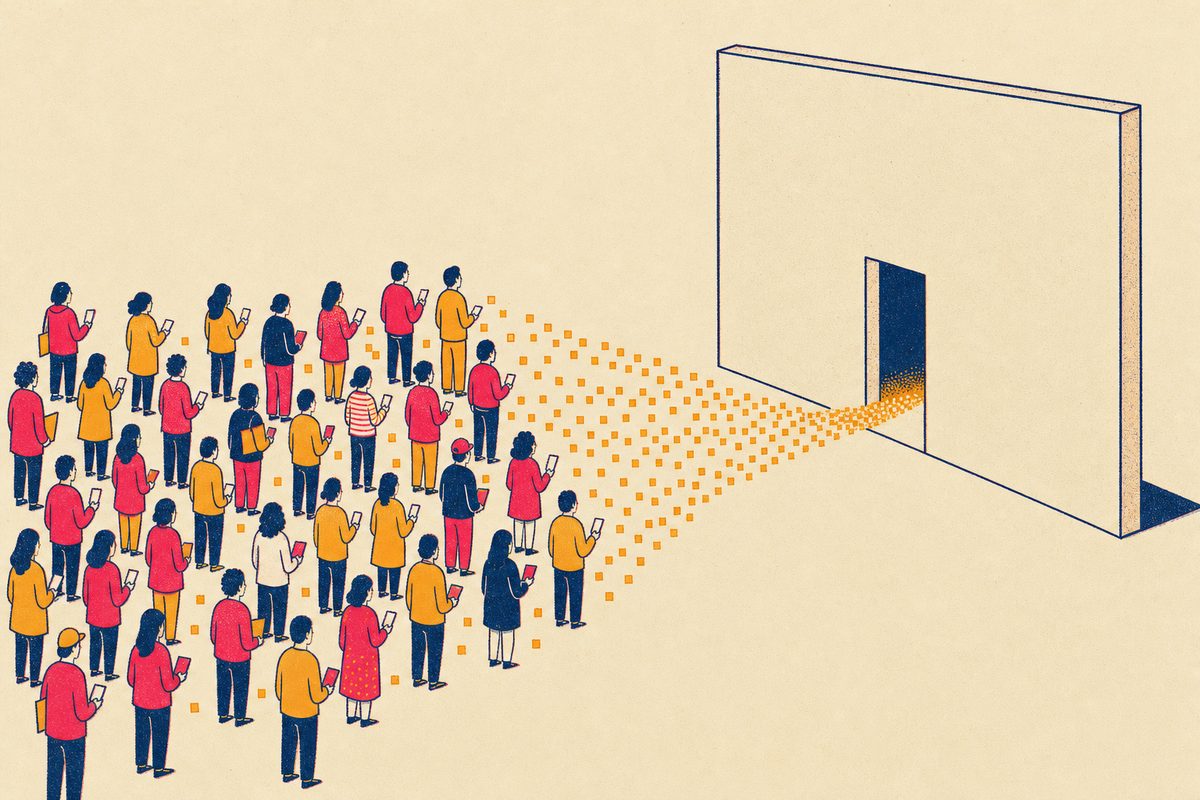
Une photo signalée en France peut être traitée par un logiciel américain, sur un serveur américain, dans un cadre juridique américain, sans qu’aucune règle européenne n’ait été violée. Aucune loi n’a été contournée. C’est le tracé du circuit qui pose question, pas son franchissement.
La souveraineté numérique n’est pas un principe qu’on proclame. C’est une infrastructure qu’on construit. Tant que le point de passage obligé d’un signalement reste un centre situé en Virginie, la question de savoir qui traite l’information restera tranchée ailleurs.
Les onze gouvernements européens qui achètent les outils de Palantir ont fait un choix. Ce choix a un coût, et il ne se mesure pas en euros.
C’est quoi, Chat Control ?
Le surnom du règlement européen sur les abus sexuels sur mineurs. Deux textes existent sous ce nom : une dérogation à la confidentialité des échanges qui autorise la détection volontaire, en vigueur jusqu’au 3 avril 2028, et une refonte qui voulait imposer le scan des messageries, jamais adoptée.
Chat Control est-il en vigueur ?
La version qui autorise la détection volontaire, oui, jusqu’au 3 avril 2028. La version qui imposerait le scan des conversations, non : un trilogue est annoncé pour novembre 2026.
Les signalements européens sont-ils transférés illégalement ?
Non. Le circuit est prévu, encadré, et documenté par la Commission européenne dans sa communication COM(2025) 740. C’est un choix d’architecture, pas une fuite.
Palantir accède-t-il vraiment au contenu des signalements ?
Rien ne le démontre. Le NCMEC soutient que Foundry tourne sur ses propres machines, mais aucun contrat ni audit n’a été publié. Ce que les documents établissent, c’est un usage de l’outil, pas une mise à disposition du contenu.
L’Europe a-t-elle un équivalent du NCMEC ?
Oui, mais il ne capte pas le flux entrant. C’est le NCMEC qui reçoit les signalements des plateformes, puis en redirige une partie vers Europol.
Le Patriot Act permet-il ces transferts ?
Non. Il n’est plus le cadre applicable depuis le 15 mars 2020, date d’expiration de son article 215. Les mécanismes qui jouent aujourd’hui sont d’autres textes, moins connus et plus récents.
Sources
- Internet Watch Foundation, sur l’expiration de la dérogation ePrivacy et la chute des signalements
- Dagens ETC, enquête d’Arvid Grange sur le traitement des signalements par le NCMEC (13 octobre 2026)
- El País, enquête sur les contrats européens de Palantir (16 octobre 2026)
- Follow the Money, évaluation des contrats européens de Palantir
- Palantir, page consacrée à sa collaboration avec le NCMEC
- NCMEC, rapports d’activité et statistiques de signalement
- Netzpolitik, suivi des négociations sur Chat Control
- INHOPE, réseau international de lignes de signalement