Au sommaire
- Seul un quart des TPE a activé la double authentification
- Ce que la double authentification bloque vraiment
- Les mots de passe restent la base : ce que disent la CNIL et l’ANSSI
- Par où commencer : les comptes à sécuriser en priorité
- Les pièges à éviter en passant à la double authentification
- FAQ : vos questions sur les mots de passe et la double authentification
Seul un quart des TPE a activé la double authentification
Le baromètre national de la maturité cyber des TPE-PME, publié par Cybermalveillance.gouv.fr en octobre 2025, mesure l’équipement réel des entreprises de moins de 250 salariés. Verdict : 26 % des TPE-PME disposent d’une solution de double authentification, soit 6 points de plus qu’en 2024. Le progrès est réel, mais lent : les trois quarts des entreprises n’ont toujours pas activé cette protection.
Le même baromètre Cybermalveillance.gouv.fr (enquête OpinionWay auprès de 588 entreprises) montre que les bases ne sont pas acquises partout : 51 % des TPE-PME ont une politique de mots de passe et 46 % utilisent un gestionnaire de mots de passe. Et pendant ce temps, 16 % des entreprises interrogées déclarent avoir subi au moins un incident de sécurité sur les 12 derniers mois, dont 43 % liés à l’hameçonnage, toujours d’après le même baromètre, un risque détaillé dans notre article sur les menaces cyber qui visent vraiment les petites entreprises. Autrement dit : la menace principale passe par les identifiants, et la parade principale n’est installée que dans un quart des cas.
Ce que la double authentification bloque vraiment
La double authentification (ou authentification multifacteur, MFA) demande une deuxième preuve après le mot de passe : un code reçu sur le téléphone, une application d’authentification, une clé physique, une empreinte. Selon Microsoft, qui analyse chaque jour les tentatives de connexion sur ses services cloud, cette mesure bloque plus de 99,9 % des attaques de compromission de comptes. Le chiffre date de 2019 et reste la référence citée par l’éditeur depuis.
Une étude de Google publiée la même année mesure l’effet d’un simple code SMS envoyé sur un téléphone de récupération. Les résultats sont parlants :
| Type d’attaque | Bloquée par le code SMS | Source |
|---|---|---|
| Bots automatisés | 100 % | Google (2019) |
| Phishing de masse | 96 % | Google (2019) |
| Attaques ciblées | 76 % | Google (2019) |
| Compromission de comptes (global) | 99,9 % | Microsoft (2019) |
Pourquoi une telle efficacité ? Parce que l’attaquant qui a volé le mot de passe, par hameçonnage ou via une fuite de données, ne possède pas le téléphone de la victime. L’ANSSI distingue trois facteurs : ce que vous savez (le mot de passe), ce que vous possédez (le téléphone, la clé), ce que vous êtes (l’empreinte). Combiner deux facteurs rend la prise de contrôle d’un compte nettement plus coûteuse pour l’attaquant.
Les mots de passe restent la base : ce que disent la CNIL et l’ANSSI
La double authentification protège, mais elle ne dispense pas d’avoir de bons mots de passe. La CNIL rappelle qu’une étude de Verizon de 2021 attribue 81 % des violations de données mondiales à une problématique de mots de passe, et qu’environ 60 % des notifications reçues par l’autorité en 2021 étaient liées à du piratage.
Les recommandations officielles ont changé ces dernières années, et pas dans le sens qu’on croit. La CNIL a abandonné en 2022 l’obligation de renouveler régulièrement les mots de passe des comptes classiques : mieux vaut un mot de passe long et unique, stocké dans un gestionnaire, qu’un mot de passe changé tous les trois mois et réutilisé partout. Le renouvellement reste en revanche exigé pour les comptes à privilèges, comme les administrateurs. Côté longueur, la CNIL définit des politiques de mots de passe équivalentes, dont une à 12 caractères minimum.
L’ANSSI complète avec une consigne simple : utiliser un coffre-fort de mots de passe, c’est-à-dire un gestionnaire qui génère et stocke des mots de passe uniques par compte. Le besoin est réel : Microsoft estimait en 2019 que jusqu’à 73 % des mots de passe étaient des doublons, une aubaine pour les attaques par bourrage d’identifiants, qui rejouent les combinaisons volées sur des dizaines de services.
Par où commencer : les comptes à sécuriser en priorité
Une TPE n’a pas besoin de sécuriser tous ses comptes le premier jour. Le bon ordre est simple : commencer par les comptes qui, une fois piratés, donnent accès au reste. La messagerie professionnelle arrive en tête, car elle permet de réinitialiser les autres mots de passe et de se faire passer pour l’entreprise auprès des clients et des fournisseurs. Viennent ensuite la banque, les accès administrateur des outils (site web, hébergeur, comptabilité), puis les services qui stockent des données personnelles des clients.
Cette priorisation rejoint une obligation légale. L’article 32 du RGPD impose des « mesures techniques et organisationnelles appropriées » pour protéger les données personnelles, comme expliqué dans notre guide du RGPD pour les TPE et PME. La CNIL, dans sa recommandation d’avril 2025, considère l’authentification multifacteur comme une mesure de sécurité de référence pour les accès sensibles.
Concrètement, pour un indépendant, la mise en place prend une demi-heure : activer la double authentification sur la messagerie et la banque, installer un gestionnaire de mots de passe, générer un mot de passe unique pour chaque compte. Pour une équipe de 5 à 20 personnes, il faut prévoir une demi-journée de déploiement et un court temps de formation, car la résistance au changement est le premier frein.
Les pièges à éviter en passant à la double authentification
Toutes les doubles authentifications ne se valent pas. Le code reçu par SMS reste le plus répandu, mais aussi le plus fragile : il dépend de l’opérateur et peut être détourné par une attaque de type échange de carte SIM. L’ANSSI recommande de privilégier les applications d’authentification (TOTP) ou les clés physiques dès que le service le permet. La CNIL, dans sa recommandation d’avril 2025, pointe également les points d’attention liés à l’usage du SMS et de la biométrie dans une solution multifacteur.
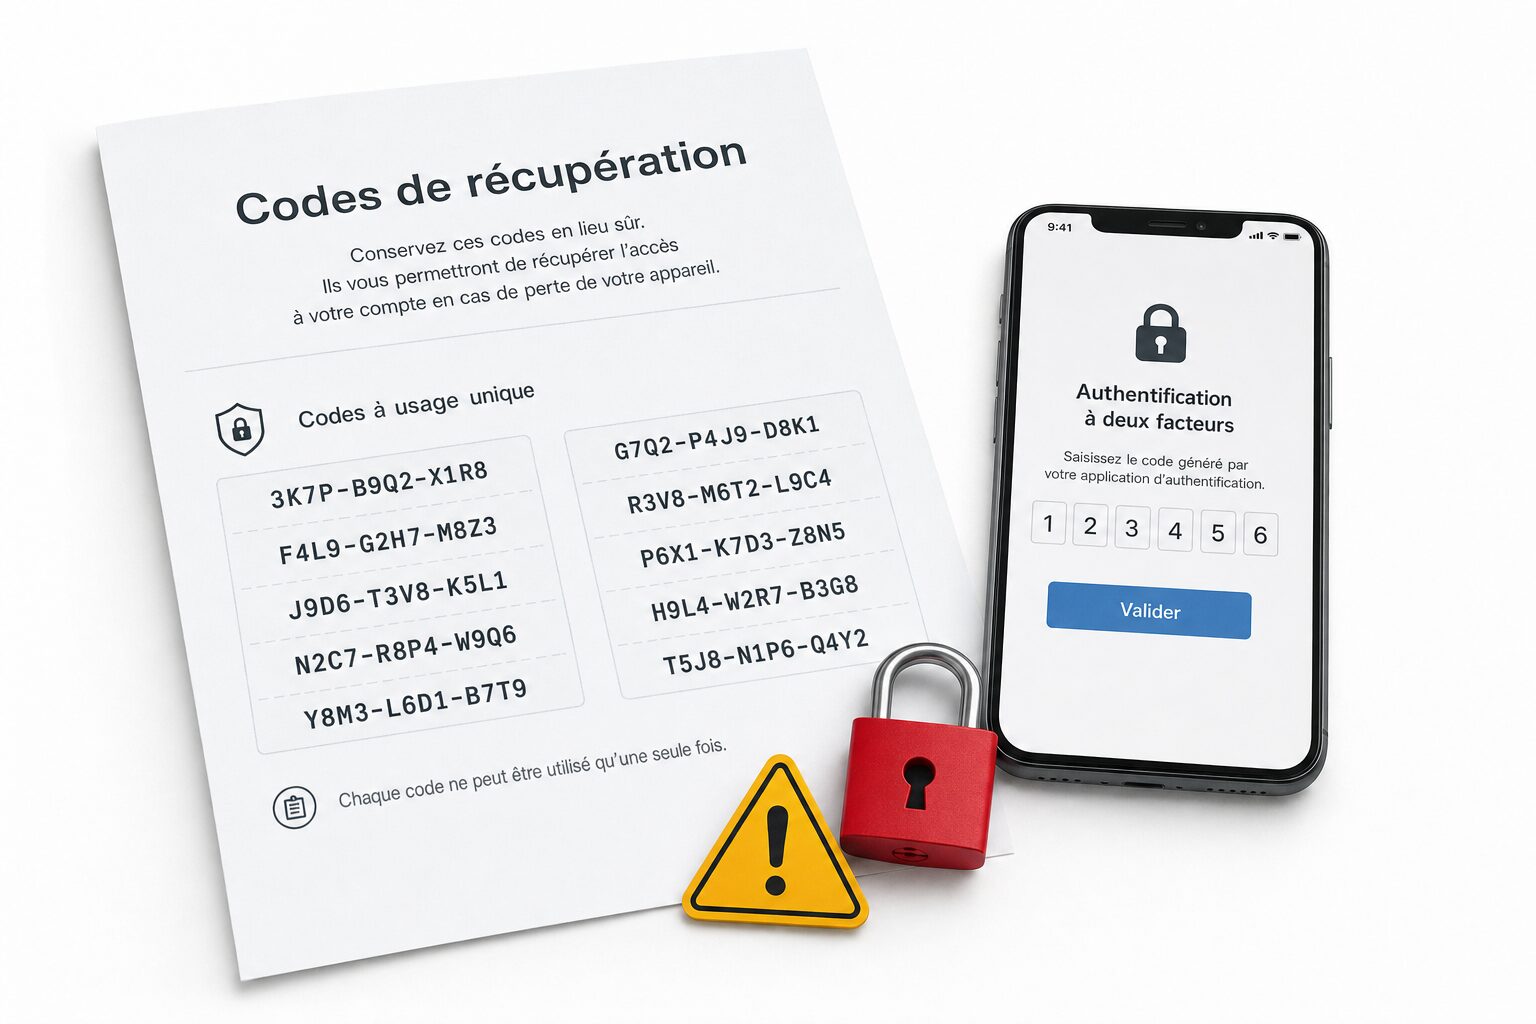
Deuxième piège : perdre l’accès à son deuxième facteur. Si le téléphone est perdu ou changé sans avoir conservé les codes de secours, le compte devient difficilement accessible. Les services sérieux fournissent des codes de secours à imprimer et à ranger : il faut les garder, pas les stocker dans la même boîte mail que celle qu’ils protègent. Dernier piège, le plus humain : désactiver la protection « parce que ça prend du temps ». Les quelques secondes gagnées à chaque connexion coûtent cher le jour où un compte est compromis.
FAQ : vos questions sur les mots de passe et la double authentification
La double authentification par SMS suffit-elle ?
Le SMS est le niveau d’entrée, et il vaut mieux l’activer que de rester avec un simple mot de passe : selon Google, un code SMS arrête 100 % des bots automatisés, 96 % du phishing de masse et 76 % des attaques ciblées. La limite tient au fait que le code transite par l’opérateur : une application d’authentification, qui génère le code sur le téléphone, ou une clé physique, sont des options plus solides quand le service les propose.
Faut-il encore changer ses mots de passe régulièrement ?
Non pour les comptes classiques : la CNIL a abandonné cette obligation en 2022, car le renouvellement forcé poussait à choisir des mots de passe simples et réutilisés. L’essentiel est d’avoir un mot de passe long et unique par compte. En revanche, si un service que vous utilisez annonce une fuite de données, changez immédiatement le mot de passe concerné, et partout où il a été réutilisé.
Un gestionnaire de mots de passe, est-ce fiable ?
L’ANSSI recommande explicitement d’utiliser un coffre-fort de mots de passe. Le coffre est protégé par un mot de passe principal, idéalement associé à la double authentification. Selon le baromètre Cybermalveillance 2025, 46 % des TPE-PME françaises en utilisent déjà un.
Combien de temps faut-il pour sécuriser les accès d’une petite entreprise ?
Moins d’une heure pour un indépendant qui active la protection sur ses deux comptes critiques. Dans une petite équipe, le déploiement technique prend une matinée ; le vrai travail est d’accompagner les collaborateurs, car beaucoup désactivent la protection jugée contraignante dès les premiers jours.
Que faire si je perds mon téléphone qui sert de deuxième facteur ?
Utiliser les codes de secours fournis lors de l’activation de la double authentification. Ils sont à imprimer ou à conserver hors de la boîte mail protégée. Sans eux, la récupération du compte passe par une procédure de l’éditeur du service, souvent plus longue et moins certaine.
La double authentification est-elle obligatoire pour une TPE ?
Aucun texte n’impose la double authentification à toutes les TPE. En revanche, l’article 32 du RGPD exige des mesures de sécurité « appropriées » au risque, et la CNIL considère l’authentification multifacteur comme une mesure de référence pour les accès sensibles. En cas de violation de données, le niveau de protection en place est examiné.
La double authentification s’inscrit dans une vigilance cyber globale : notre panorama de l’écosystème tech de la région fait le point sur la maturité numérique des TPE normandes.
Sources
- Cybermalveillance.gouv.fr, 2e baromètre national de la maturité cyber des TPE-PME (octobre 2025)
- Microsoft Security Blog, One simple action to prevent 99,9 % of account attacks (2019)
- Google Online Security Blog, How effective is basic account hygiene (2019)
- CNIL, Mots de passe : recommandations pour maîtriser sa sécurité (2022)
- CNIL, Recommandation relative à l’authentification multifacteur (avril 2025)
- ANSSI, Recommandations relatives à l’authentification multifacteur et aux mots de passe (2021)