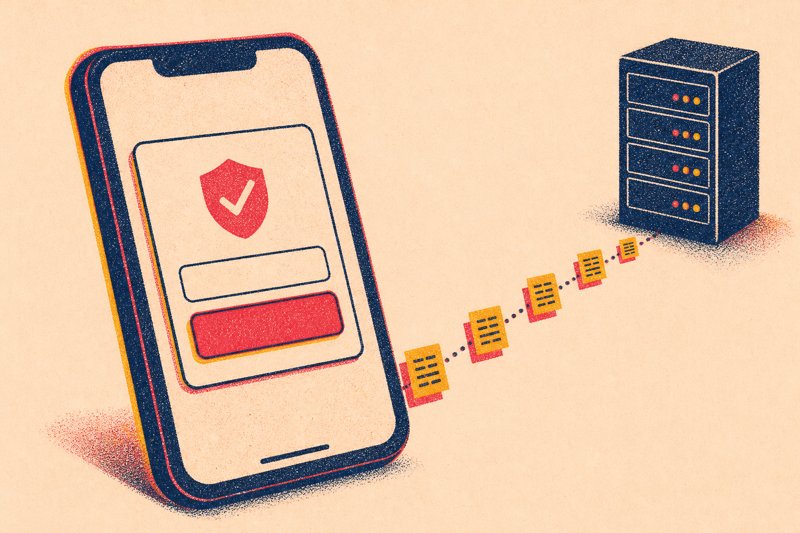
Vous ouvrez l’application Fnac. Une bannière vous demande votre accord, vous cliquez sur « Continuer sans accepter » et vous passez à autre chose. D’après les constats de la CNIL, votre téléphone, lui, continuait d’envoyer votre identifiant et les produits consultés vers un domaine tiers.
Le 22 octobre 2026, la CNIL a prononcé une amende de 7 millions d’euros contre Fnac Darty Participations et Services (6 millions) et Fnac Direct (1 million) pour non-respect des règles applicables aux traceurs dans l’application mobile de l’enseigne. La décision, rendue publique le 29 octobre, s’ajoute à une injonction sous astreinte de 10 000 euros par jour de retard : le groupe doit prouver dans un délai d’un mois que son nouvel outil recueille bien le consentement.
Un traceur (ou cookie) est un mécanisme déposé sur l’appareil d’un visiteur pour suivre son activité. Dans l’application Fnac, ce traceur récoltait l’historique de navigation pour afficher des recommandations de produits et entraîner l’algorithme qui les produit. Vous n’êtes pas la Fnac ? Le même piège guette n’importe quel site qui affiche « vous aimerez aussi ».
Ce que la CNIL a vu passer dans les requêtes
Tout part d’une plainte de l’association noyb, déposée en septembre 2023 dans le cadre d’une série de trois signalements visant aussi les applications SeLoger et MyFitnessPal. Un contrôle a suivi le 6 mars 2024. Les inspecteurs y ont constaté que l’application émettait des requêtes vers un domaine tiers, contenant un identifiant attribué par Fnac à chaque utilisateur et la liste des produits consultés. Ces données servaient à personnaliser l’affichage et à entraîner l’algorithme de recommandation.
La formation restreinte de la CNIL, organe chargé des sanctions, a justifié le montant par deux éléments : la méconnaissance du choix exprimé par les utilisateurs et le très grand nombre de personnes concernées. Le régulateur rappelle aussi que sa doctrine date de mai 2021, quand une mise en demeure avait déjà visé une vingtaine d’acteurs du numérique sur le même sujet. Selon l’avocate de noyb Lisa Steinfeld Leiser, le pistage sans consentement reste une pratique répandue et elle espère que cette décision donnera le ton pour les autres cas.
Pourquoi un correctif dès 2023 n’a-t-il pas évité l’amende ?
Fnac Darty avait pourtant réagi vite : le groupe a corrigé son application Android dès le 19 septembre 2023, quatre jours après la plainte de noyb et six mois avant le contrôle de la CNIL. Le groupe disait avoir identifié un traceur mal paramétré sur cette version. Six mois plus tard, les inspecteurs voyaient encore des données partir malgré le refus. Fnac Darty indique avoir retiré cette API en décembre 2024, sur Android et iOS, puis l’avoir remplacée en janvier 2025. La CNIL a jugé ces explications insuffisantes et réclame la preuve que le nouvel outil est conforme.
Le groupe avait par ailleurs demandé que la décision ne soit pas rendue publique, arguant d’un préjudice possible alors qu’il est engagé dans une offre publique d’achat. La commission a jugé au contraire que la gravité du manquement justifiait la publication.
Le bouton « Continuer sans accepter » n’a rien bloqué
Le cœur du dossier tient en une scène. L’application continuait de lire et d’écrire sur le téléphone via une API, alors même que l’utilisateur venait de cliquer sur le bouton « Continuer sans accepter » de la bannière de consentement. La bannière existait, l’interface semblait conforme, mais le code envoyait quand même identifiant et produits consultés vers l’extérieur.
La bannière disait une chose, le téléphone en faisait une autre. Un audit qui se limite à regarder la bannière ne détecte rien. Il faut observer les requêtes réseau de l’application avec un refus enregistré et vérifier qu’aucune donnée identifiable ne part vers un tiers.
Quels traceurs échappent vraiment au consentement ?
Très peu, répond la CNIL. Les exemptions prévues par l’article 82 de la loi Informatique et Libertés ne couvrent que les traceurs strictement nécessaires au service : sécuriser une session, mémoriser un panier, assurer le fonctionnement technique. La personnalisation et le ciblage commercial n’en font pas partie, et cette doctrine est décrite comme constante et bien établie. Fnac Darty avait soutenu que filtrer la présentation des produits aidait l’utilisateur à naviguer dans le catalogue, une « aide à la navigation » qui serait essentielle. La commission a rejeté cet argument. Elle admet que l’affichage de produits similaires « pourrait être, en théorie », strictement nécessaire selon sa mise en œuvre. Mais ici, une seule opération servait aussi à personnaliser et à entraîner l’algorithme, or un traceur à plusieurs finalités n’est exempté que si aucune d’elles ne requiert le consentement.
Cette règle sur les traceurs relève de l’article 82 de la loi Informatique et Libertés, distinct du RGPD, qui encadre plus largement les données personnelles et que nous détaillons dans notre guide du RGPD pour une petite entreprise.
Si votre site ou application affiche des recommandations
Pas besoin d’une application mobile pour être concerné. Un module « produits similaires », un moteur de suggestions, une newsletter basée sur l’historique de consultation : dès que des données de navigation alimentent ces fonctions à des fins de personnalisation, le consentement préalable est en principe requis. La CNIL ne sanctionne pas la personnalisation en elle-même, mais son alimentation sans autorisation.
Le test à faire : Enregistrer un refus complet de traceurs, puis observer ce que l’application ou le site envoie : si un identifiant ou un historique part quand même vers un domaine tiers, la configuration est non conforme, quelle que soit la qualité de la bannière. Une CMP (plateforme de gestion du consentement) affiche le choix : encore faut-il vérifier que les outils intégrés au site ou à l’application le respectent.
Un exemple fictif rend la manœuvre concrète. Imaginons une boutique en ligne qui affiche « vous aimerez aussi » : si un visiteur refuse les traceurs et que son téléphone envoie encore le numéro de client avec les articles consultés vers le serveur du moteur de recommandation, la situation est celle sanctionnée ici, même si la bannière a bien été affichée. Si aucune requête ne part, la configuration tient. Pour ceux qui envisagent précisément une application mobile, notre analyse sur la création d’une application mobile détaille ce que cela implique côté maintenance.
L’astreinte de 10 000 euros par jour exige une preuve
La sanction ne se limite pas à l’amende. L’injonction demande au groupe de démontrer, dans un délai d’un mois après notification, que son nouvel outil recueille le consentement quand il le faut. À défaut, 10 000 euros par jour de retard. C’est la conformité démontrée qui est attendue, pas un plan d’action annoncé.
Ce qui reste incertain
Le nom du traceur et du domaine tiers visés n’a pas été rendu public dans la délibération accessible. Fnac Darty, sollicité par l’AFP, conteste l’analyse juridique de la CNIL et se réserve le droit d’exercer les recours à sa disposition. Le groupe estime que ces fonctionnalités relevaient de son service de conseil et de recommandation, dans le prolongement de son rôle historique de prescripteur, et non de la publicité ciblée. Reste à savoir si ce recours sera effectivement engagé. Le sort des deux autres plaintes noyb de 2023, contre SeLoger et MyFitnessPal, n’est pas connu à ce jour.
Une amende CNIL pour les cookies peut-elle tomber après une correction ?
Oui, surtout si la correction est partielle. Dans l’affaire Fnac Darty, un correctif Android de septembre 2023 n’a pas empêché la CNIL de constater des requêtes après un refus en mars 2024, puis de sanctionner le 22 octobre 2026. Le montant tient compte de la méconnaissance du refus des utilisateurs comme du grand nombre de personnes concernées.
Des cookies déposés malgré le bouton « Continuer sans accepter », est-ce légal ?
Non. La bannière doit bloquer réellement les traceurs refusés. Dans l’affaire Fnac Darty, les requêtes vers un domaine tiers ont continué après un refus explicite, ce qui a pesé dans la sanction. Un test des requêtes réseau avec un refus enregistré reste le seul contrôle fiable.
Les cookies des recommandations de produits nécessitent-ils un consentement ?
Oui, quand elles reposent sur des traceurs. La CNIL rappelle que la personnalisation et le ciblage commercial ne relèvent pas des exemptions de l’article 82 de la loi Informatique et Libertés. Seuls les traceurs strictement nécessaires au service en sont dispensés, comme la gestion d’un panier.
Que risque une entreprise qui ne respecte pas l’injonction de la CNIL ?
Une astreinte de 10 000 euros par jour de retard, tant qu’elle n’a pas démontré que son outil de recueil du consentement fonctionne. La preuve est demandée dans un délai d’un mois après la notification de la décision.
Sources
- CNIL : Cookies et application mobile, sanctions de 7 millions d’euros contre Fnac Darty Participations et Services et Fnac Direct
- noyb : French electronics retailer Fnac Darty fined €7 million
- Next : Continuer sans accepter, Fnac Darty vous traçait quand même
- ZDNet France : Traceurs sur applications mobiles, la CNIL inflige 7 millions d’euros d’amende à Fnac Darty
- Siècle Digital : La CNIL inflige 7 millions d’euros d’amende à Fnac Darty
- AFP (via Yahoo Finance) : Données personnelles, la Cnil inflige une amende de 7 millions d’euros à Fnac Darty