Le 1er octobre 2026, le ministère de l’Économie a publié une fiche pratique dédiée à l’arnaque au QR code, connue sous le nom de quishing. Une fiche gouvernementale entière pour un code-barres carré, ça peut sembler disproportionné. Sauf que le QR code est devenu une pièce de mobilier ordinaire : menus de restaurant, parcmètres, bornes de recharge, colis, courriers administratifs. Et qu’un code qui se scanne ne se lit pas, contrairement à une URL tapée à la main. L’oeil ne vérifie rien avant le clic.
Qu’est-ce que le quishing ?
Le quishing est une forme d’hameçonnage qui passe par un QR code. Le mot est la contraction de « QR code » et de « phishing », et il n’a rien de nouveau : Cybermalveillance.gouv.fr en parlait déjà dans son rapport d’activité 2023. Le mécanisme reste simple. L’escroc génère un QR code qui pointe vers un site frauduleux ou un fichier malveillant. Il place ce code dans un lieu public, le colle par-dessus un QR code légitime, ou l’envoie par message. Vous scannez, vous arrivez sur une page qui ressemble à celle attendue, et vous y saisissez vos identifiants ou vos coordonnées bancaires. L’escroc récupère ce que vous avez tapé.
La différence avec un lien dans un SMS, c’est l’invisibilité du point de départ. Un lien montre son adresse, souvent tronquée certes, mais visible. Un QR code n’affiche rien. L’application caméra du téléphone montre parfois une bulle de prévisualisation de l’URL, mais beaucoup de gens scannent sans même la regarder.
Où tombent les faux QR codes ?
Le quishing appartient à la même famille que l’arnaque au colis et que les emails frauduleux : le point d’entrée change, la mécanique de collecte reste identique. Ce qui varie, c’est l’endroit où le faux lien est planté.
Les cas documentés par les autorités se concentrent dans des lieux où le QR code fait office de raccourci pratique. Des faux codes collés sur des parcmètres ou des bornes de recharge de véhicules électriques, qui renvoient vers de fausses pages de paiement. Des faux avis de contravention posés sur un pare-brise ou envoyés au domicile, avec un code à scanner pour « régler l’amende ». Des faux avis de passage de La Poste glissés dans les boîtes aux lettres. Des menus de restaurant piratés, l’escroc remplaçant le QR code affiché par le sien.
Le canal numérique existe aussi. Un QR code glissé dans un email d’hameçonnage peut sembler absurde, puisqu’il faut un second appareil pour le scanner. C’est justement ce paradoxe qui le rend efficace : les filtres anti-hameçonnage cherchent des liens, et un QR code est une image. Cybermalveillance.gouv.fr cite aussi des faux QR codes de confirmation de connexion à des services professionnels, présentés comme un geste de sécurité alors qu’ils déclenchent exactement l’inverse.
Comment vérifier un QR code avant de scanner ?
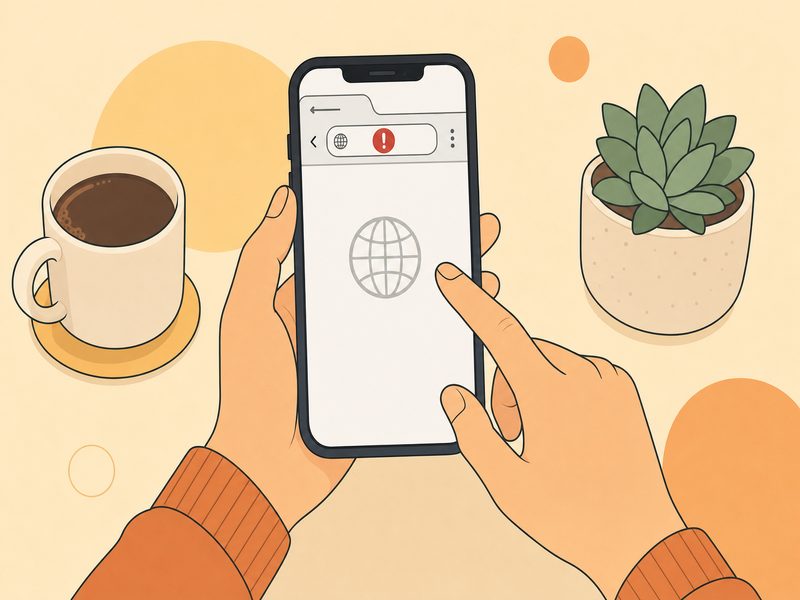
Deux contrôles, tous deux recommandés par la fiche du ministère de l’Économie. Le premier se fait avant le scan : observer le code lui-même. Sur un parcmètre, une borne, un menu plastifié, cherchez un autocollant posé par-dessus un code imprimé. Les bords qui se décollent, une surface bombée, un carré légèrement plus clair au centre, tout cela doit alerter. Si un second QR code apparaît en dessous, c’est une substitution.
Le deuxième contrôle se fait après le scan, et c’est le plus important. L’appareil photo affiche une prévisualisation de l’adresse avant d’ouvrir le lien. Prenez deux secondes pour la lire. Un domaine du type parcmetre-paiement[.]fr ou une série de lettres sans rapport avec le service attendu, c’est le signal du faux. Au moindre doute, on n’ouvre pas le lien. Et si la page ouverte demande des informations bancaires alors que le contexte ne l’exigeait pas, on referme sans saisir quoi que ce soit.
Vous avez scanné et donné vos informations : que faire ?
Scanné sans rien saisir, il ne se passe rien : l’accès au lien seul ne verse pas de données. La situation se dégrade quand vous avez renseigné des informations personnelles ou bancaires, ou téléchargé un fichier. Dans ce cas, la fiche officielle renvoie vers 17Cyber, le service en ligne de l’État qui fait un diagnostic de votre situation et vous oriente vers les démarches adaptées.
Pour l’escroquerie proprement dite, la plainte peut se déposer en ligne sur la plateforme THESSEE du ministère de l’Intérieur, même si aucun versement n’a encore eu lieu : une simple demande d’argent suffit à la qualifier. Vous pouvez aussi prendre rendez-vous via Police Rendez-vous ou vous rendre directement dans un commissariat ou une brigade de gendarmerie. La fiche pratique du ministère de l’Intérieur sur les hameçonnages détaille ces canaux. Prévenez également votre banque si des coordonnées de carte ont été saisies : le délai de contestation compte en heures, pas en semaines.
Quelle est l’ampleur réelle du quishing en France ?
L’honnêteté impose le contexte. Cybermalveillance.gouv.fr, qui documente le phénomène depuis 2023, juge que la menace reste encore marginale dans ses rapports. Les raisons sont presque mécaniques. Un QR code envoyé par email exige un second appareil, ce qui réduit fortement le taux de réussite. Une distribution physique, pare-brise ou parcmètre, ne touche qu’un périmètre limité et expose l’escroc à un risque d’interpellation qu’un envoi massif de SMS n’a pas.
Cela ne fait pas du quishing une menace de fantasme. L’hameçonnage sous toutes ses formes reste la première menace en France : il représente un tiers des assistances tous publics confondus selon le rapport d’activité 2025 de Cybermalveillance.gouv.fr. Le quishing n’en est qu’un canal parmi d’autres, le moins lisible de tous parce qu’il masque l’adresse. La publication d’une fiche dédiée en octobre 2026, pendant le Cybermois, signale que l’État a décidé d’occuper le terrain avant que la technique ne s’industrialise. Pour un commerçant qui affiche un QR code de paiement ou de menu, la vérification la plus rentable reste de contrôler physiquement ses supports en vitrine.
Peut-on attraper un virus juste en scannant un QR code ?
Scanner affiche une adresse, ce n’est pas encore ouvrir la page ni télécharger quoi que ce soit. Le risque commence quand on ouvre le lien et qu’on y saisit des données ou qu’on lance un téléchargement. La prévisualisation de l’URL est précisément le moment où vous gardez le contrôle.
Les QR codes des restaurants et des parcmètres sont-ils fiables ?
La grande majorité le sont. Le risque vient de la substitution physique : un autocollant posé par-dessus le code d’origine. C’est pour cela que la fiche du ministère demande de vérifier la surface avant de scanner, en particulier sur un support accessible depuis la rue.
Comment créer un QR code sécurisé pour son entreprise ?
En privilégiant un QR code statique pointant vers votre propre domaine plutôt qu’un raccourcisseur d’URL tiers, en vérifiant régulièrement les supports imprimés en libre accès, et en gardant une URL courte et lisible qui rassure à la prévisualisation. Un code qui affiche une adresse reconnaissable est plus difficile à imiter.
Pourquoi parle-t-on de « quishing » ?
C’est le terme que le ministère de l’Économie et Cybermalveillance.gouv.fr utilisent officiellement pour désigner cette arnaque. Pratique à connaître si vous cherchez de l’aide : une recherche avec « quishing » tombe directement sur les fiches officielles, là où « arnaque QR code » renvoie surtout vers des articles de presse.
Sources
Arnaque au QR code ou quishing : comment la reconnaître et que faire ?, ministère de l’Économie, 1er octobre 2026.
Le « quishing » : l’hameçonnage par QR code, Cybermalveillance.gouv.fr.
L’hameçonnage en 2025 : une menace omniprésente, rapport d’activité Cybermalveillance.gouv.fr, 2026.
Cyberattaques : comment déjouer phishing, QR codes et SMS frauduleux, ministère de l’Intérieur.