Cybersécurité, protection des sites, menaces et bonnes pratiques
Votre IBAN a fuité ? Surveillez vos relevés, contrôlez vos créanciers de prélèvements, méfiez-vous des faux conseillers. Un IBAN ne permet pas de vider un compte, mais il sert à…
Vérifier si mon email a fuité prend une minute avec la base publique Have I Been Pwned, qui recense 1 048 fuites et 17,8 milliards d'adresses. Une adresse présente dans…
Un mot de passe compromis est un identifiant qui circule hors de votre contrôle, pas forcément un compte déjà piraté. Des milliards d'adresses dorment déjà dans les bases de fuites…
L'arnaque au QR code, appelée quishing, consiste à faire scanner un code malveillant qui renvoie vers un faux site ou un logiciel piégé. Deux vérifications suffisent dans la plupart des…
Risques du Wi-Fi public en 2026 : ce qui a changé avec le HTTPS, ce qui reste dangereux, et les réflexes de l'ANSSI pour se protéger.
Une arnaque au colis est un message qui se fait passer pour un livreur afin de vous faire payer quelques euros de frais et de récupérer vos coordonnées bancaires. La…
Supprimer son compte Google efface d'un coup Gmail, Drive, Photos, les achats Play et YouTube, et coupe l'accès à tout ce qui se connecte « avec Google ». Il existe…
Vérifier si un site est fiable prend une dizaine de minutes et ne coûte rien. Six contrôles suffisent, des mentions légales à la vérification du numéro Siren, puis les conditions…
Deux failles critiques ont été corrigées le 21 octobre 2026 dans le cœur de PHP, le langage qui fait tourner la majorité des sites web. Elles permettent à n'importe qui,…
Un VPN gratuit fiable, ça se vérifie plutôt que ça se croit. Les études publiées sur les applications gratuites relevées dans les stores montrent un modèle économique problématique : sur…
La passkey remplace le mot de passe et résiste au phishing. 5 milliards en usage dans le monde : les 5 étapes pour activer les clés d'accès sur vos comptes…
Une mise à jour de sécurité corrige des failles que les attaquants connaissent déjà. Cybermalveillance.gouv.fr demande de les appliquer sur tous les appareils dès qu’elles sont proposées, et son baromètre…
Une cyberattaque ne pardonne pas l’attente. Dans les 72 heures, il faut isoler les machines, déposer plainte et notifier la CNIL si des données clients ont fui. La plateforme cybermalveillance.gouv.fr…
Le dernier Panorama de la cybermenace de l'ANSSI confirme une évolution nette : en 2025, les TPE, PME et ETI représentent 48 % des victimes d'attaques par rançongiciel en France,…
L'hameçonnage, la fraude au virement et l'usurpation d'identité ciblent de plus en plus les TPE. Signaux d'alerte et réflexes de vérification, chiffres officiels 2025.
Une sauvegarde digne de ce nom suit la règle 3-2-1 recommandée par la CNIL : 3 copies des données, sur 2 supports différents, dont 1 hors ligne. En France, 16…
Seules 26 % des TPE et PME françaises utilisent la double authentification, selon le baromètre Cybermalveillance.gouv.fr 2025, alors que cette mesure bloque plus de 99,9 % des attaques de compromission de comptes…
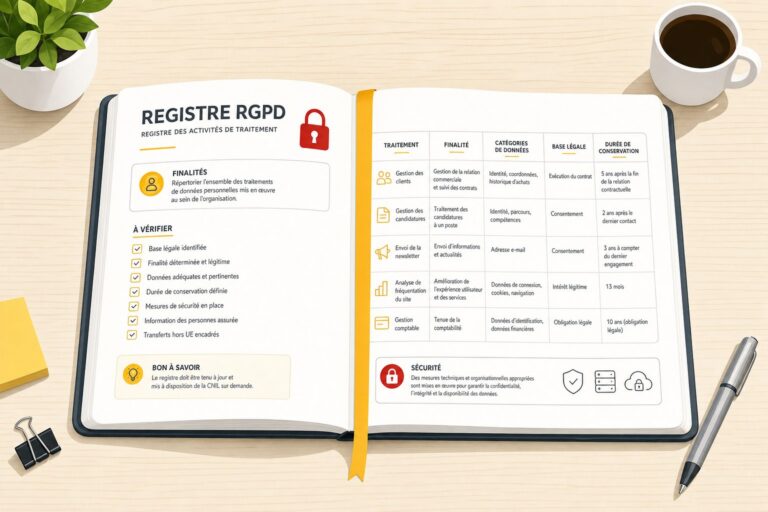
RGPD 2026 pour TPE et PME : registre des traitements, cookies, sécurité des données. Les obligations concrètes avec les chiffres clés de la CNIL.
En 2025, l’ANSSI a recensé 128 compromissions par rançongiciel en France, et les PME/TPE/ETI restent la catégorie d’entités la plus affectée (Panorama de la cybermenace 2025). Le phishing est le…
Les petites entreprises sont devenues la cible privilégiée des attaques, précisément parce qu'elles pensent être trop petites pour intéresser quelqu'un. Cette rubrique couvre ce qui est documenté par les institutions de référence (ANSSI, CERT-FR, CNIL) : failles critiques dans les extensions WordPress, pratiques de mots de passe et double authentification, reconnaissance des emails frauduleux, sauvegardes qui fonctionnent vraiment. Le ton est celui des faits : une menace chiffrée, un scénario d'attaque réel, une parade testée. Pas de panique marketing, pas de vente de peur.